NEW YORK (KFK Ajans) - ABD Ulusal Güvenlik Ajansının (NSA) gizli iç ağında meydana gelen teknik arıza, ABD'nin Orta Doğu operasyonlarına yönelik sinyal istihbaratı ve siber faaliyetlerini destekleyen merkezinde aksamaya yol açtı. Türkiye Today tarafından aktarılan habere göre, ABD'nin Georgia eyaletinde bulunan kriptoloji merkezindeki personel, kesinti süresince NSANet üzerinden bölgedeki meslektaşlarıyla iletişim kuramadı ve bilgi paylaşımı için yedek sistemlere yöneldi.
- NSA personelinin büyük bölümü iki gün boyunca evde kalırken Maryland merkezinde 'Code Gray' uygulamasına geçildi.
- Yetkililer sorunun siber saldırıdan değil, sitelerin yüzde 70'ini etkileyen PHP yazılımındaki güvenlik yamalarından kaynaklandığını bildirdi.
- Ağ kesintisi nedeniyle Georgia eyaletindeki merkez, Orta Doğu'daki personelle iletişimde yedek sistemleri devreye aldı.
Yetkililer kurumun en kritik istihbarat toplama sistemlerinin faaliyetini sürdürdüğünü vurguladı. NSA tarafından yapılan resmi açıklamada, planlı rutin bakım sırasında geçici bir performans düşüşü yaşandığı, bazı iç sistemler etkilense de kritik görev kabiliyetlerinin ve ulusal güvenliği savunma kapasitesinin kesintisiz devam ettiği kaydedildi.
İki Günlük Kesinti ve Güvenlik Yaması Sorunu
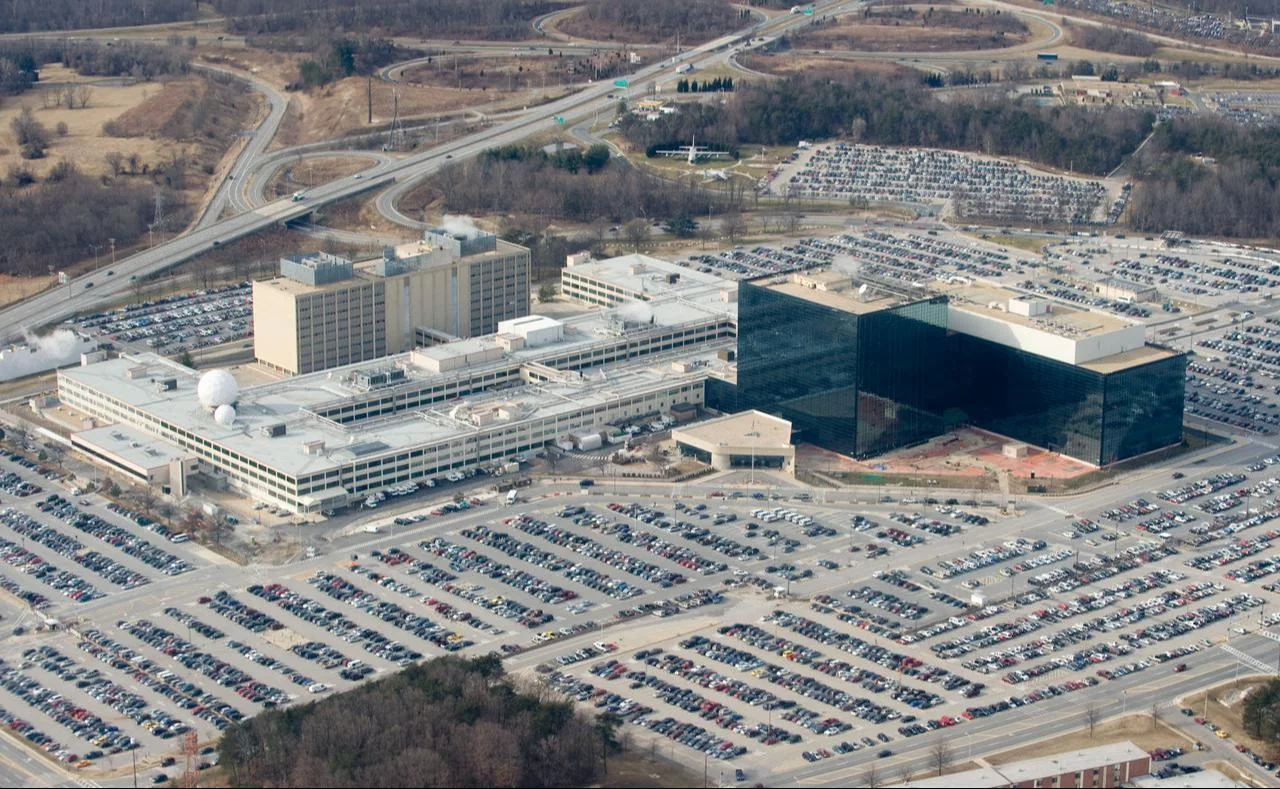
Meydana gelen teknik aksaklık nedeniyle NSA personelinin büyük bölümü iki gün boyunca mesaiye gidemedi. Maryland eyaletinde yer alan ve 20 binden fazla personelin görev yaptığı Fort Meade merkezinde, sistemin aşırı yüklenmesini önlemek amacıyla çalışanların kademeli olarak kuruma girişini öngören 'Code Gray' protokolü uygulandı.
ABD'li yetkililer arızanın bir dış siber saldırıdan kaynaklanmadığını, internet sitelerinin yaklaşık yüzde 70'inde kullanılan PHP programlama dilindeki açıkları kapatmaya yönelik yamalarla bağlantılı olduğunu duyurdu. Yapay zekâ desteğiyle tespit edilen ve 'PHP2Shell' olarak adlandırılan açıkların kapatılması amacıyla FBI, NSA ve Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) tarafından 21 Ekim tarihinde acil yama uyarısı yapılmıştı.
Üst Düzey Yetkililerden Siber Saldırı İddialarına Yalanlama
Ulusal İstihbarat Direktörü (DNI) Jay Clayton, web arayüzü güncellemesi sonrasında uygulanan yamaların bazı sistemlerin beklendiği gibi yeniden başlamasını engellediğini belirtti. Clayton, Temsilciler Meclisi İç Güvenlik Komitesi oturumunda yaptığı açıklamada, kesintilerin bakım süreçleriyle ilişkili olduğunu ve dış tehdit aktörlerine ya da devlet destekli unsurlara işaret eden hiçbir veri bulunmadığını bildirdi.
Senato İstihbarat Komitesi Başkan Yardımcısı Senatör Mark Warner ise yapay zekânın çok sayıda sistemdeki açıkları eşi görülmemiş bir hızla tespit ettiğini, bu durumun kurumlar üzerinde aynı anda yama yapma baskısı kurduğunu aktardı. İç Güvenlik Bakanı Markwayne Mullin sistemlerin hedef alınmadığı konusunda yüzde 98 emin olduğunu dile getirirken, FBI Direktör Yardımcısı Christopher Raia ve Dışişleri Bakanı Marco Rubio da kötü niyetli bir siber saldırı izine rastlanmadığını teyit etti.
Diplomatik Arka Plan ve Değerlendirme
ABD yönetiminde yaşanan ağ arızası, son günlerde Federal Havacılık İdaresinde (FAA) uygulanan uçuş durdurma kararı, büyük havayolu şirketleri, finans kuruluşları ve teknoloji devlerinde görülen operasyonel aksaklıkların hemen ardından gerçekleşti. Yetkililer her bir kesintinin farklı teknik nedenlerden kaynaklandığını belirtse de küresel kriz bölgelerine yönelik istihbarat akışının sağlandığı kritik merkezlerdeki sistem zaafiyeti, kriz anlarında bilgi güvenliğinin sürekliliğine ilişkin tartışmaları artırdı.
Orta Doğu'da askeri ve siyasi gerilimlerin tırmandığı bir konjonktürde, istihbarat koordinasyonunu yürüten Georgia merkezindeki birimlerin yedek kanallara bağımlı kalması, modern savunma altyapılarının yazılım güncellemelerine karşı ne derece kırılgan olabileceğini somut verilerle ortaya koydu. Yapay zekâ güdümlü açık tespitlerinin kamu ağlarında yarattığı eş zamanlı bakım yükü, ulusal güvenlik mimarisinde daha dirençli alternatif iletişim protokollerine duyulan ihtiyacı belirginleştirdi.
💬 Yorumlar 0
✍️ Bir Yorum Bırakın