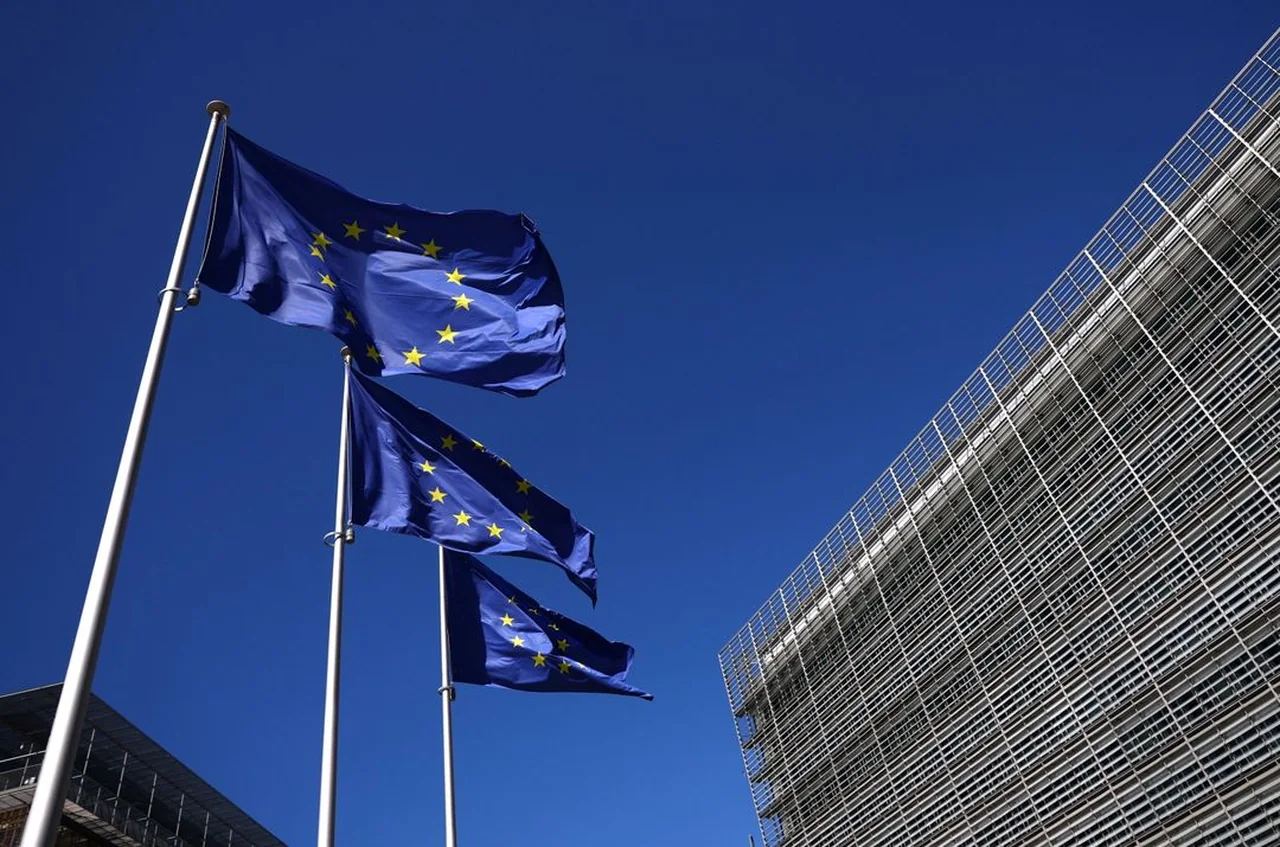
BRÜKSEL (KFK Ajans) - TRT World tarafından Politico'ya dayandırılarak aktarılan habere göre, Avrupa Birliği yetkilisi Avrupa Komisyonunun bir siber saldırıyla hedef alındığını ve büyük miktarda kişisel verinin ele geçirilmiş olabileceğini bildirdi. Komisyon yetkilileri saldırının büyük kısmının kontrol altına alındığını değerlendirirken, maruz kalınan potansiyel hasarın tam boyutu henüz netlik kazanmadı.
- İnsan kaynakları ve sağlık geri ödeme sistemleri saldırı nedeniyle yaklaşık 10 gün çevrim dışı kaldı.
- Komisyon Sözcüsü Thomas Regnier, tespit edilen siber kampanyaya karşı gerekli adımların atıldığını açıkladı.
- Teknoloji Komiseri Henna Virkkunen, toplanan üst düzey kriz yönetimi organında komiserleri bilgilendirdi.
Saldırıya ilişkin açıklamalarda bulunan Komisyon Sözcüsü Thomas Regnier, "Avrupa Komisyonu tespit edilen siber kampanyaya karşılık olarak gerekli adımları atmıştır." ifadelerini kullandı. Regnier ayrıca doğrudan belirli sistemlerin hedef alındığını ve kurum içi standart prosedürler çerçevesinde etkilenen tarafların bilgilendirildiğini aktardı.
Sistemler 10 Gün Boyunca Çevrim Dışı Kaldı
Meydana gelen güvenlik kesintisi sırasında personelin maaş bordroları ile çalışma saati yönetimini kapsayan insan kaynakları altyapısı ve tıbbi harcama geri ödemeleri sisteminin yaklaşık 10 gün boyunca çevrim dışı tutulduğu bildirildi. Komisyonun yaşanan siber hadiseye ilişkin perşembe sabahı iletilen yorum talebine ise derhal yanıt vermediği kaydedildi.
Gelişmeler üzerine Avrupa Komisyonu, siber olayları ele almak amacıyla en üst düzey iç kriz yönetimi organını acil toplantıya çağırdı. Toplantı kapsamında Teknoloji Komiseri Henna Virkkunen'in çarşamba günü diğer komiserlere yönelik kapsamlı bir bilgilendirme yaptığı belirtildi.
Diplomatik Arka Plan ve Değerlendirme
Avrupa Birliğinin yürütme organı olan Avrupa Komisyonuna yönelik bu siber saldırı, Brüksel'in idari altyapısındaki kritik veri tabanlarının güvenliğini yeniden gündeme taşımaktadır. Personel bordroları ve sağlık geri ödemeleri gibi doğrudan çalışanların hassas şahsi bilgilerini barındıran sistemlerin 10 gün boyunca kapalı tutulması, saldırının kurumsal operasyonlar üzerindeki etkisini göstermektedir.
Üst düzey kriz mekanizmasının acil toplanması ve diğer komiserlerin doğrudan bilgilendirilmesi, vakanın münferit bir teknik aksaklıktan öte kurumsal güvenlik zafiyeti riski olarak ele alındığına işaret etmektedir. Uluslararası kurumların maruz kaldığı bu tür siber operasyonlar, dijital altyapıların korunması ve sınır ötesi veri güvenliği standartlarının güçlendirilmesi gerekliliğini ortaya koymaktadır.
💬 Yorumlar 0
✍️ Bir Yorum Bırakın